Trust钱包是正规工具,骗子专挑它下手
很多人误以为用Trust钱包就是被骗,其实钱包本身只是存储和交易的容器,真正的风险来自操作环节。骗子不会黑进你的钱包,他们靠的是钓鱼链接、假客服和诱导授权。当你在陌生网站输入助词或批准可疑合约时,资产流失就发生了,这并非钱包有后门,而是人为失误给了可乘之机。
切勿轻信所谓“官方客服”私聊。正规项目绝不会主动私信你,更不会让你把资产转入某个“安全账户”进行清洗。骗子常冒充Trust团队,发送带有虚假升级页面的链接,一旦你连接钱包并输入私钥,或盲签交易,资金瞬间转移。这种社会工程学攻击比任何代码漏洞都更致命,防骗的核心在于不点、不连、不签未知链接。
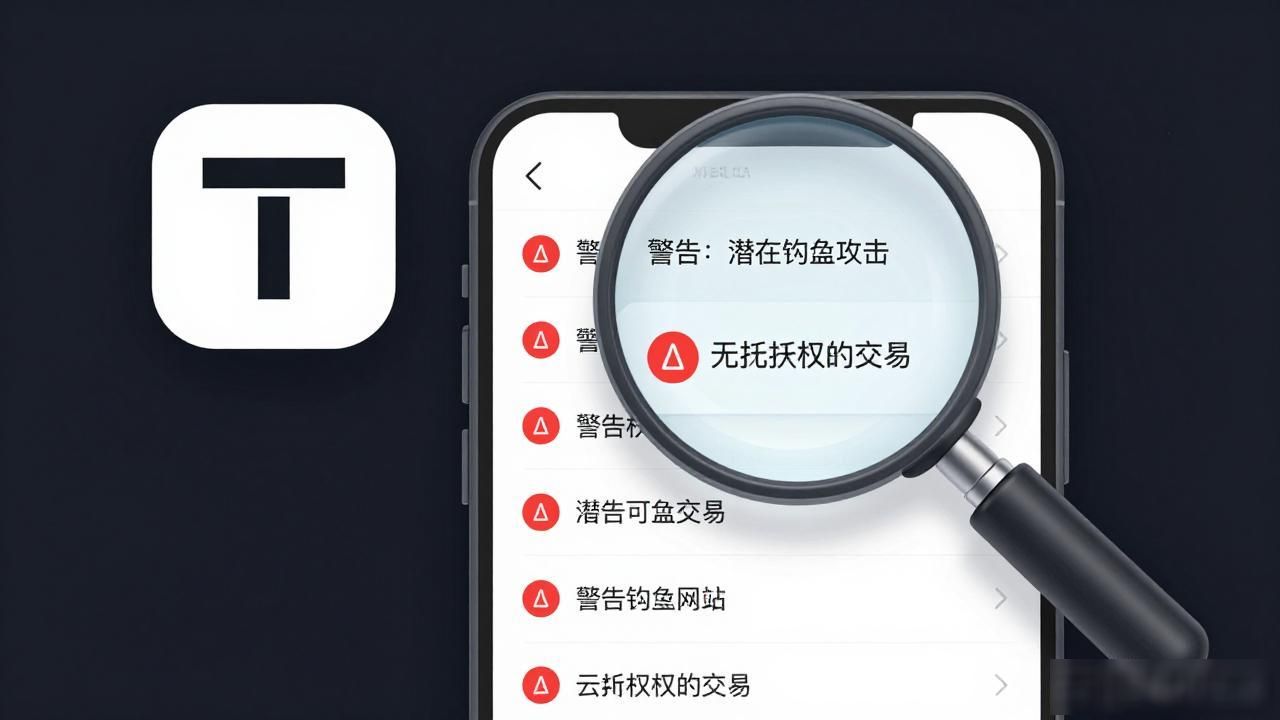
检查交易详情是救命稻草。在点击确认前,务必看清接收地址是否以预期开头,合约调用名称是否为空或异常字符。很多钓鱼交易在表面上只是简单的代币交换,实则底层隐藏了approve授权指令,一旦签名,骗子即可随意划转你的USDT或ERC721代币。保持清醒,逐行核对参数,比任何保险都可靠。
私钥助词必须离线保存。任何要求你填写助词的网站都是陷阱,Trust钱包本身无需联网验证助词。使用硬件钱包或生成助词时的断网环境,能彻底隔绝键盘记录和木马窃取。不要为了方便存放在笔记软件或截图中Trust钱包是正规工具,骗子专挑它下手,这些看似无害的习惯往往成为黑客眼中的金矿,物理隔离才是最高级的安全策略。
遇到异常立刻断开并更换设备。若已误签授权,迅速使用另一台未连接的干净设备访问正规官网trust钱包骗子,执行代币的零授权恢复操作。同时,将涉案地址提交给Chainalysis等反洗钱平台,虽难追回资金,但能冻结部分黑产通道。提高警惕,认清骗局套路,比单纯责怪钱包更有效。
