数字货币加密算法公式详解:SHA256与椭圆曲线到底怎么算
数字货币的安全底座靠两套公式:哈希函数让数据不可篡改,椭圆曲线让签名不可伪造。我做了八年区块链安全开发,今天把这两套核心公式掰开讲。不堆术语,直接给公式加直觉,看完你能搞懂比特币地址怎么从十六进制变成64字符,签名验证那一步的数学到底卡在哪。
SHA-256的公式:H(m) = R(hₙ₋₁, m),把消息m切成512比特块,逐块做64轮压缩。每轮就是四个布尔运算、常数表K和模加法。任何交易数据跑一遍,输出固定256比特,改一个bit结果全变——这就是抗碰撞性。比特币区块头的merkle root就是一层套一层的SHA-256数字货币加密算法公式详解:SHA256与椭圆曲线到底怎么算,谁动了叶子节点,根哈希立刻对不上。
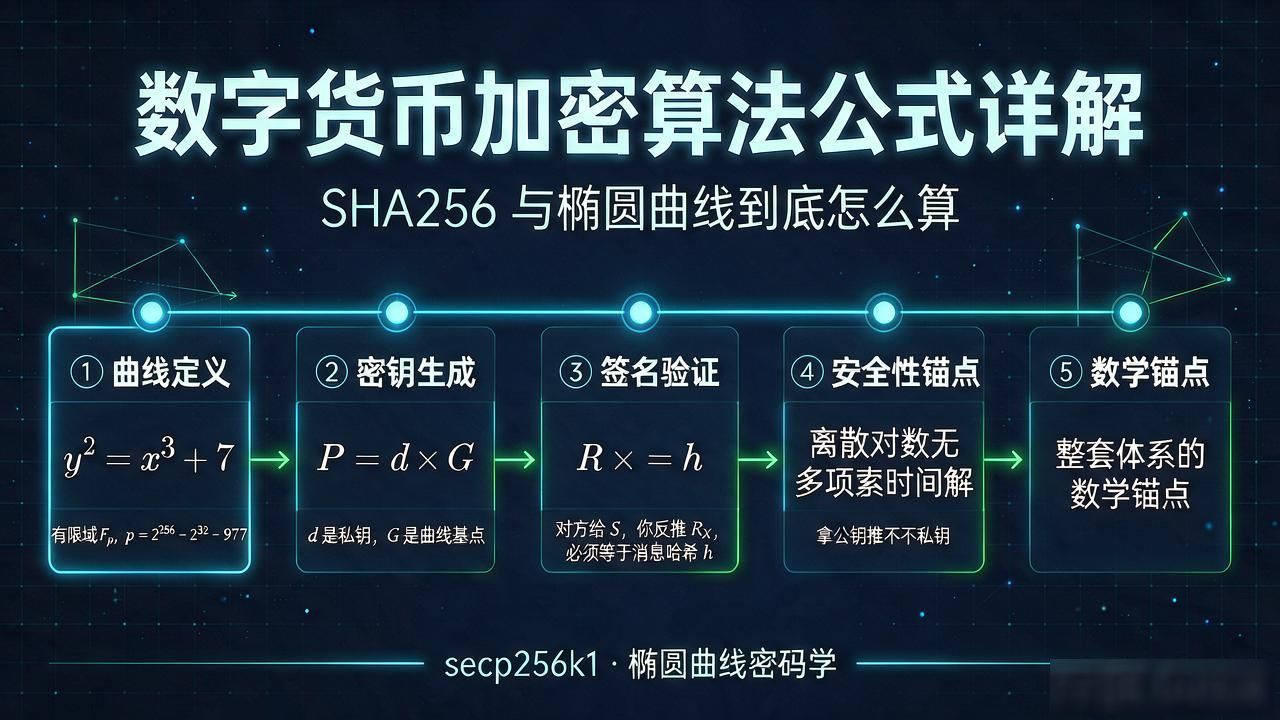
椭圆曲线这边,比特币用secp256k1:y² = x³ + 7(有限域Fₚ,p = 2²⁵⁶ − 2³² − 977)。公钥P = d×G,d是私钥,G是曲线基点,全做标量乘法。验签时对方给S数字货币加密算法公式,你反推R×,必须等于消息哈希h。离散对数问题在椭圆曲线上没有多项式时间解,拿公钥推不出私钥,这是整套体系的数学锚点。
落到实操:以太坊交易签名就是ECDSA——选随机数k,算R = k×G取x坐标,s = k⁻¹(h + R·d) mod n。k一旦复用,两个签名直接解出私钥d。我见过团队因为CSPRNG有bug被扫走3亿美金。公式就这一行,但k的随机性值整个链上资产。审代码时盯紧随机数那一行,比看什么高级方案都管用。
标签: #数字货币加密算法公式