Trust钱包提币数据保护机制与保障计划,资产到底安全吗
用了三年Trust钱包,也做过链上安全审计,对提币数据流向和防护逻辑比较清楚。Trust钱包把非托管架构和多层数据隔离绑在一起,提币时私钥从不离开设备,交易数据在签名前就已完成加密。
提币核心风险在私钥暴露。Trust钱包采用本地密钥生成,助记词和私钥只存在用户设备内,服务器不存明文。提币触发后,交易在本地钱包引擎完成签名Trust钱包提币数据保护机制与保障计划,资产到底安全吗,结果以密文提交节点,节点只负责广播,无法还原密钥信息。
传输层面走TLS 1.3加密通道,提币请求中的地址、金额、链ID在出站前即完成AES-256加密Trust钱包的提币数据保护机制与保障计划,中间节点和API网关只能看到密文。截获网络包后没有会话密钥也无法解密出你的提币意图。
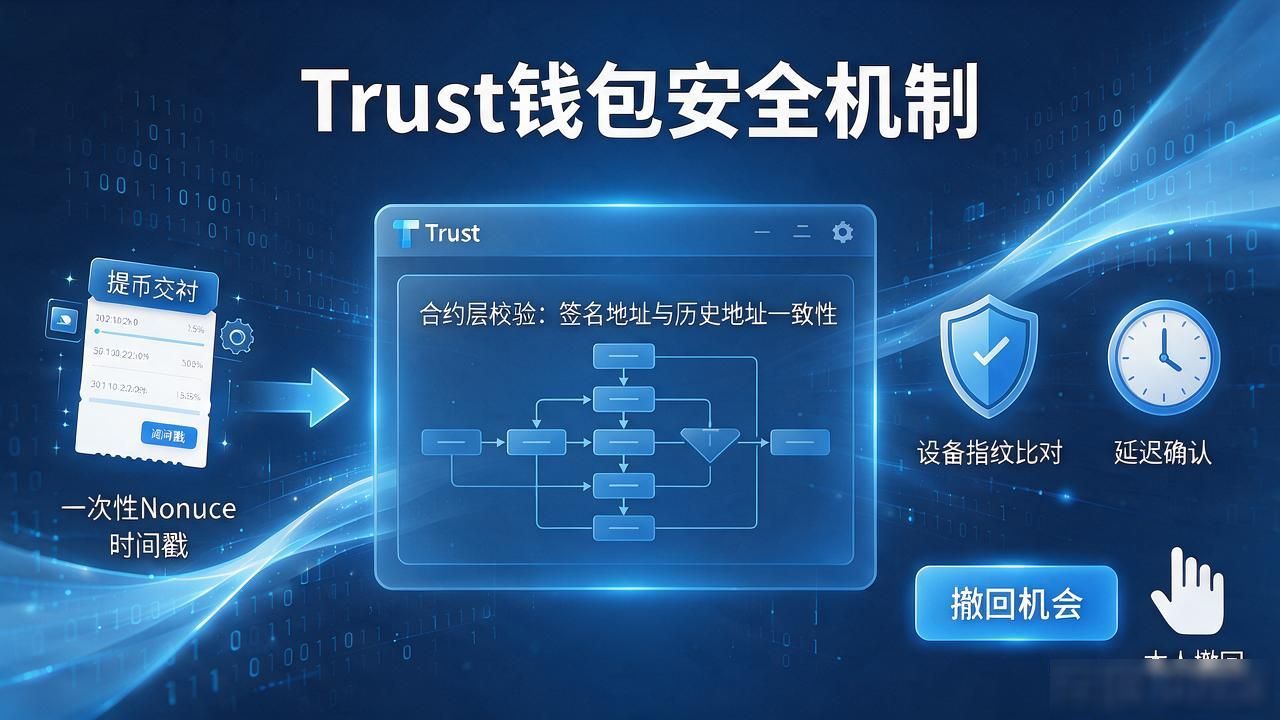
防伪造和防重放方面,每笔提币绑定一次性nonce和时间戳,合约层校验签名地址与历史地址一致性。若同一密钥短时间内向非常用地址发起大额提币,会触发设备指纹比对和延迟确认,给本人多一次撤回机会。
保障计划上,Trust钱包提供7×24提币异常监控,密钥疑似泄露时自动冻结待广播交易并推送二次验证。用户侧建议开启生物识别锁、设置提币冷却期,配合DApp白名单,把误操作和攻击堵在确认环节之前。
你提币时遇到过延迟确认或异常拦截吗?欢迎聊聊你的实际体验。
